Фундамент инженера по ИБ плюс практика по атаке и защите, фокус на AI: интенсивы и воркшопы встроены в программу и открыты только участникам потока. За 6 месяцев соберёшь 7 AI-агентов и 12 проектов в портфолио, поработаешь на инфраструктуре компаний.
Менеджер свяжется, расскажет о программе и подберёт формат оплаты.
Менеджер свяжется с тобой в рабочее время, расскажет о программе и подберёт формат оплаты.

Отрабатываешь техники атаки и защиты на стендах — для пентеста и SOC есть облачные виртуалки с логами. Каждый подтверждённый практикой навык ложится в цифровое резюме.
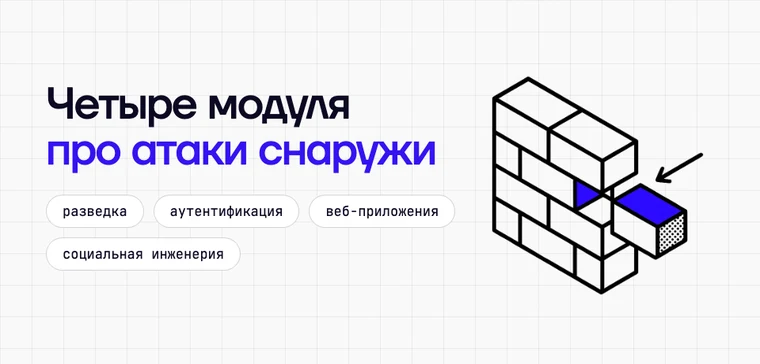
Разведка, вход через аутентификацию и веб, социальная инженерия: проходишь внешний периметр руками и видишь, где компания открыта.
Ловишь ту же атаку в журналах и средствах защиты до ущерба — и закрываешь то, через что прошёл сам.
Разработка агентов, пентест, защита AI-систем и задачи Blue Team. Все четыре интенсива входят в полный поток с преподавателем; новые открываются по мере выхода.
Защита RAG и MCP, red teaming и проверки перед запуском. На выходе — защищённый прототип, модель угроз и тесты безопасности.
Разведка и аудит кода идут быстрее, черновик PoC и технический отчёт собираются за вечер, а не за неделю.
Все три ступени · 80 часов · 11 занятий. Азбука агентов, создание агентов и команды, PRO — спецификации и внедрение.
Программа трёх ступеней
Пять лабораторий: собираешь агентов под задачи защиты — периметр, уязвимости, доступы, SOC и реагирование на инциденты.
Самый востребованный инженерный проект на рынке сейчас. На потоке ты решаешь его на кейсах компаний.
Разбираешь кейс компании: что сломано и что нужно вернуть в работу.
Поднимаешь сеть, серверы и домен, восстанавливаешь учётные записи и доступы.
Настраиваешь защиту и мониторинг, сдаёшь отчёт — проверяют эксперты. Проект идёт в портфолио.
Лучшие по итогам проекта попадают в базу исполнителей Singleton Security.

Больше 18 лет в ИТ, телекоме и информационной безопасности. В Innostage строил SOC и защиту инфраструктуры заказчиков, возглавлял центр противодействия киберугрозам CyberART. Собрал архитектуру программы «Инженер по ИБ»: состав блоков и порядок, в котором они идут. Спикер открытых дискуссий CyberED о том, как меняется профессия.
На закрытых встречах потока разбирает инженерное мышление: как подступаться к сложной задаче, как принимать решения, когда данных не хватает, и как вырасти от исполнителя до специалиста, который видит систему целиком.
ex-CTO
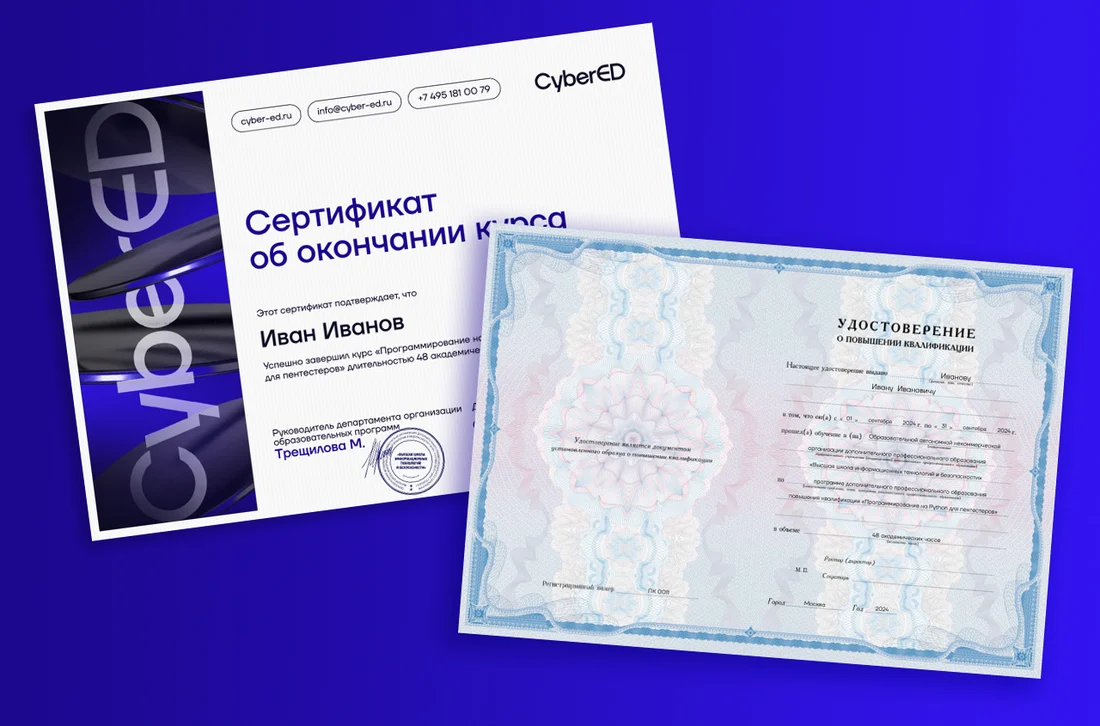
Шесть месяцев: 31 занятие в видеозаписи, 11 воркшопов с преподавателем и диплом о профессиональной переподготовке.
Профессия за 6 месяцев, а не за год: видеолекции, воркшопы с преподавателем, свои стенды и 12 проектов в портфолио. На выходе — диплом и навыки, с которыми берут на несколько ролей сразу.
Обычно учат либо сетям, либо администрированию. Здесь это одна траектория: сеть, Windows и Linux, защита. Поэтому на выходе ты претендуешь на несколько ролей, а не на одну.
Сначала сети, ОС, Active Directory и Linux. Ты понимаешь, почему пакет не проходит через фаервол, а не жалуешься, что «кнопка не работает».
Программа повторяет жизненный цикл IT-проекта: спроектировал → настроил сеть → развернул домен → добавил СЗИ → проверил по MITRE. В голове алгоритм, а не «каша из инструментов».
В основе Debian, Cisco и Windows Server, из российского — Astra Linux, Eltex и Angie. Поэтому выпускник быстро пересаживается с Cisco на Eltex или с Debian на Astra.
Никто не выдаёт логин и пароль к готовой лаборатории: сеть на Cisco, серверы на Linux и Windows, средства защиты поднимаешь на своём компьютере — так же, как это делают в компании.

Обучение идёт по образовательной лицензии CyberED. Документы получаешь по факту закрытия программы, а не по окончании срока.
Виртуализация и первая лаборатория, модели доступа и AAA, основы криптографии и PKI, угрозы, уязвимости и архитектура защищённой корпоративной сети.
Модель OSI, коммутация и маршрутизация на Cisco IOS, DNS и DHCP, сегментация VLAN, Port Security и ACL, NAT и SSH, корпоративный VPN — с построением инфраструктуры в GNS3.
Терминал и системные утилиты, права доступа, сеть и SSH, пакетные менеджеры, управление сервисами и базовая защита сервера: firewall, fail2ban, аудит с Nmap и Wireshark.
Windows Server 2022 и Active Directory: DHCP, DNS и групповые политики, резервный контроллер домена, аутентификация LM, NTLM и Kerberos, DFS, центр сертификации, сайты и доверие между доменами.
Устройство SOC, внедрение SIEM, IDS/IPS и WAF, мониторинг конечных узлов с EDR, Sysmon и Beats, модели атак MITRE ATT&CK, менеджмент ИБ по ГОСТ Р ИСО 27001 и законодательство.
AI в задачах инженера по ИБ: типы моделей, промпты и контекст, MCP, автоматизация рутины и проверка результатов. Карьерный модуль: стартовые роли, разбор вакансий, резюме и тренировочное техническое интервью.
Подробная раздатка: 5 блоков, занятия с лабораторными работами, 12 проектов и темы воркшопов. Забери на почту и реши, подходит ли тебе трек.
Больше 20 лет в сетях и сетевой безопасности. Одиннадцать лет готовил инженеров как тренер академий Cisco и Huawei, сейчас преподаёт в «Академии Eltex» и «Астра-Университете». Ведёт в CyberED седьмой поток инженеров по ИБ.
Принцип курса: ты должен уметь решать задачи сам — даже те, которые мы не разбирали на занятиях.