программы
Весь каталог
Любая доступная асинхронная программа — в любой момент, без отдельной покупки.
обновляется весь годзаписи остаются у тебя
Рынок ИБ меняется быстрее, чем успевает выйти любая программа: каждый месяц появляются новые техники, инструменты и требования к специалистам. PRO идёт в этом темпе — библиотека по всем направлениям пополняется каждый месяц, и ты учишься на актуальном.
Любая доступная асинхронная программа — в любой момент, без отдельной покупки.
Воркшоп — 4 часа по узкой теме, интенсив — несколько занятий подряд.
Сложный вопрос решается за вечер — через тех, кто это уже делал.
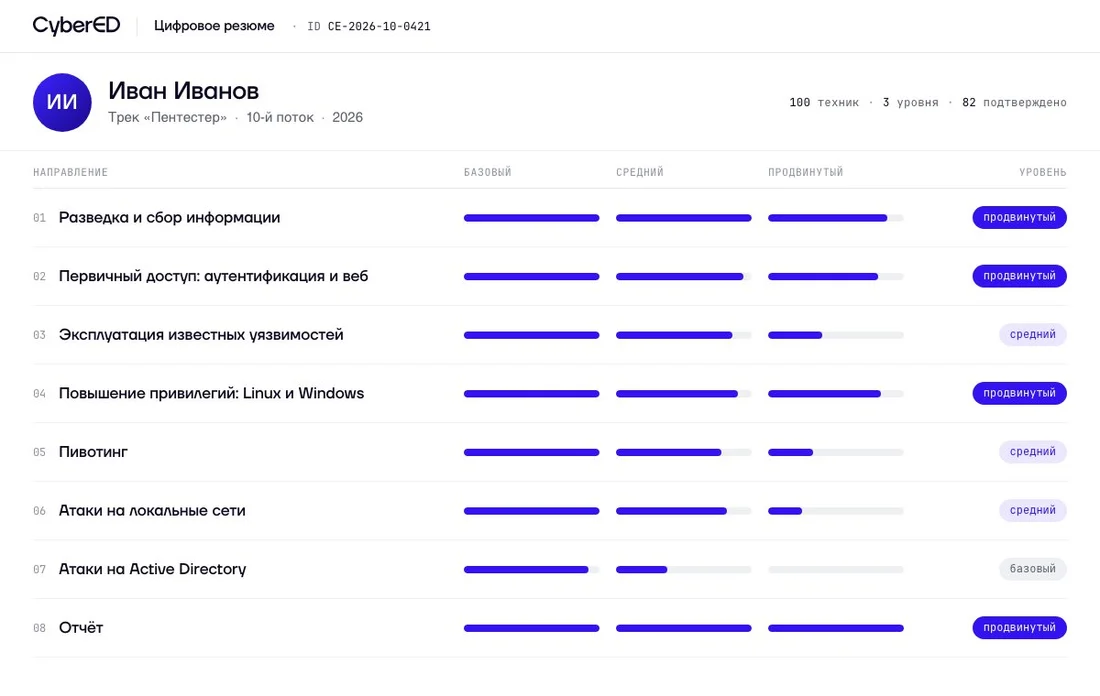
Уровни по каждому направлению и техники, подтверждённые практикой.
Асинхронные программы-профессии и курсы по направлениям — всё на Портале CyberED, в одном месте. Прохождение каждого материала фиксируется.
Асинхронный формат, свой темп.
От разведки до полного захвата Active Directory: 90+ техник и 146 заданий руками. Финал — киберполигон целой компании. В портфолио остаётся отчёт о пентесте.
Детект атак на каждом этапе kill-chain на Elastic SIEM, Suricata и Sysmon. 175 заданий руками. В портфолио — своя база детектов и методики реагирования.
Вход в ИБ без опыта: сети, Active Directory, PKI, средства защиты и MITRE ATT&CK. 12 инженерных проектов, в портфолио — развёрнутые лаборатории и стенды защиты.
Курсы регулярно обновляются изнутри — новые техники, актуальные инструменты. Каталог пополняется: следующий — «Защита корпоративной инфраструктуры», до конца 2026.
Самый полный блок по AD: делегирование Kerberos, атаки на службы сертификатов, DCSync — до полного захвата домена.
Эксплуатация уязвимостей веб руками: инъекции, обход авторизации, загрузка файлов. В портфолио — отчёт о найденных уязвимостях.
Разведка угроз: сбор и анализ индикаторов, работа с фидами, профилирование атакующих групп. В портфолио — аналитические отчёты по угрозам.
Код без уязвимостей: OWASP, статический и динамический анализ, безопасный SDLC. Для разработчиков и тех, кто проверяет их код.
Обход антивирусов и EDR: скрытое исполнение нагрузок, обход AMSI, работа с C2-фреймворками.
В PRO входят записи прошедших интенсивов и новые программы в течение года подписки. Среди них — все три ступени «Разработки агентных систем» и пять лабораторий «Нейро_кибер_обороны». Отдельно оплачивать их не нужно.
От первого агента до команды и внедрения: навыки, память, RAG, права доступа и спецификации. 80 часов, 11 занятий; автор — Никита Шилов.
Предварительный старт — 12 ноября 2026. Дата может измениться.
Программа трёх ступеней
AI-агенты для задач Blue Team: внешний периметр, уязвимости, учётные записи, SOC и реагирование. На выходе — рабочий артефакт для своей компании.
Посмотреть лаборатории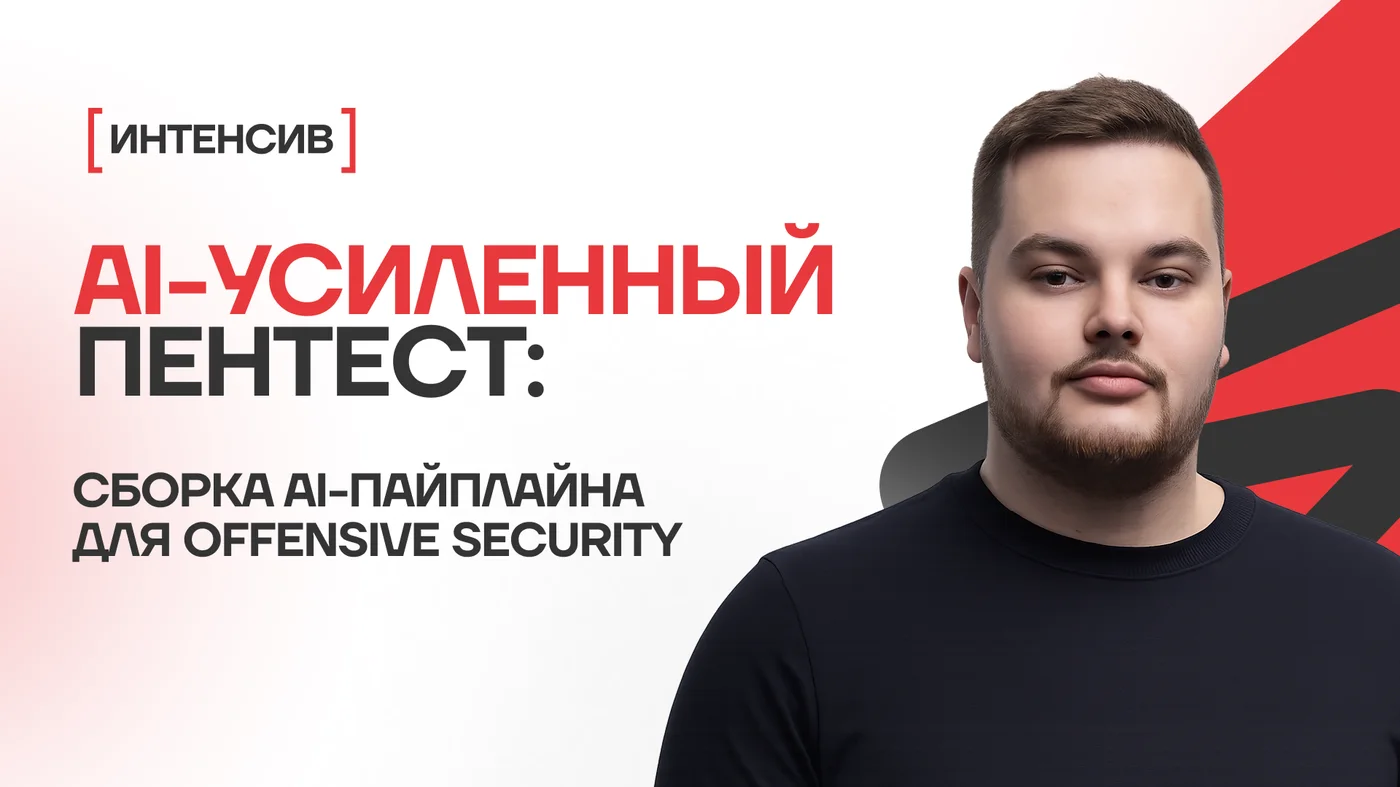
Сборка AI-пайплайна для offensive security: команда агентов ведёт разведку, готовит PoC и отчёт.
 Сергей «Похек» Зыбневавтор интенсива · тимлид пентестеров в «Бастион»
Модель угроз, полномочия агента, MCP и контроль.
 Денис Макрушинавтор интенсива · директор по продуктам, Яндекс
 Глеб Михеевавтор интенсива · технический директор направления генеративного ИИ, Сбер
Обход статического и динамического анализа антивируса, обход AMSI, безфайловое исполнение нагрузок, работа с C2-фреймворками.
 Егор Зайцевавтор курса
Правила и иллюзии Bug Bounty, как на этом зарабатывать и как действовать на старте, автоматизация, отчёт и личная траектория.
Закрытое комьюнити практикующих специалистов и экспертов CyberED — среда для тех, кто уже в индустрии.
Каждый интенсив собираем с экспертом, у которого своя практика и живые кейсы. Гостей эфиров выбирает комьюнити.
Обновляется по ходу обучения: по каждому направлению видно уровень и техники, которые ты закрыл. Ссылку прикладываешь к основному резюме.
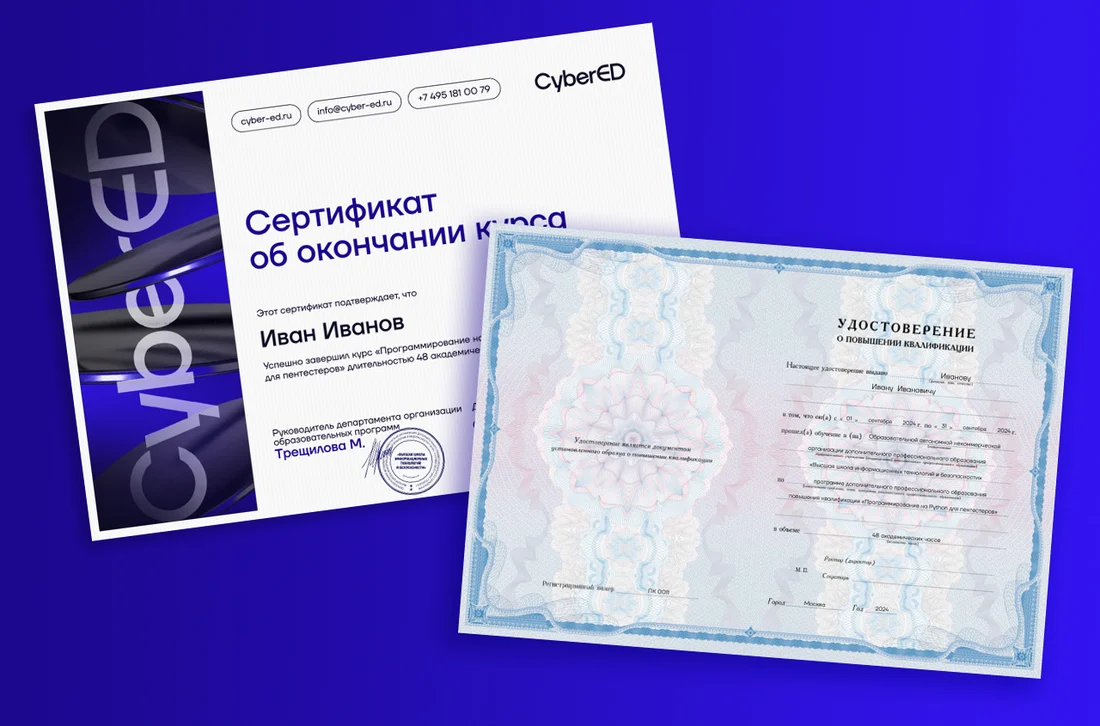
Обучение идёт по образовательной лицензии CyberED. Закрываешь программу в течение года подписки — документ выдаём сразу по ней.
Один платёж за год: каталог, интенсивы и воркшопы. «Разработка агентных систем» и «Нейро_кибер_оборона» входят в стоимость; новые материалы открываются по мере выхода в течение подписки.
После заявки пройди короткую анкету — и мы свяжемся с тобой.